鍵マークは出ているのに、更新の通知はたまり、フォームには迷惑な送信が届く。そんな状態なら、まず「SSLで守れる範囲」を切り分けましょう。
結論はシンプルです。ホームページのSSL/HTTPS対応は必要です。でも、それだけでサイト全体が安全になるわけではありません。
今のHTTPSは、TLSという仕組みで、ブラウザとサーバーの間の通信を暗号化するものです。次のことには、別の対策が必要です。
- 改ざん
- 不正なログイン
- 元に戻すこと(復元)
- フォームのスパム
この記事では、Web担当者がいない事業者でも確かめられる順に整理します。HTTPS、更新、認証、バックアップ、フォームの対策、見張りです。自己流で設定を変える前に、今の状態をつかみ、保守の担当に質問するためのガイドとして使ってください。
ホームページにSSL・HTTPSが必要な理由
「SSL化」とは、今のHTTPS/TLSによる通信の保護のこと
HTTPSは、HTTPを暗号化し、TLSでブラウザとサーバーの通信を守ります。MDNとIPAも、通信の経路を守る基本として説明しています。フォームがあってもなくても、公開しているサイト全体をHTTPSで配信するのが基本です。
ただ、この基本がまだ整っていないサイトもあります。2026年7月、Nutritsは営業先の候補として、埼玉県内の会社のサイトを簡単に診断しました。重点的に見た11社は、すべてSSLに対応していませんでした。アドレスが「http」のままだったのです。
同じ11社のうち4社は、スマホで電話番号をタップして発信するリンクもありませんでした。電話のリンクは通信の安全とは別の項目ですが、同じ診断で一緒に見つかりました。どちらも、こちらで候補に選んだ会社の例です。地域全体の割合ではありません。自社のサイトが「https://」で開くかは、このあとの手順で一度確かめてください。
HTTPSで守れるもの、守れないもの
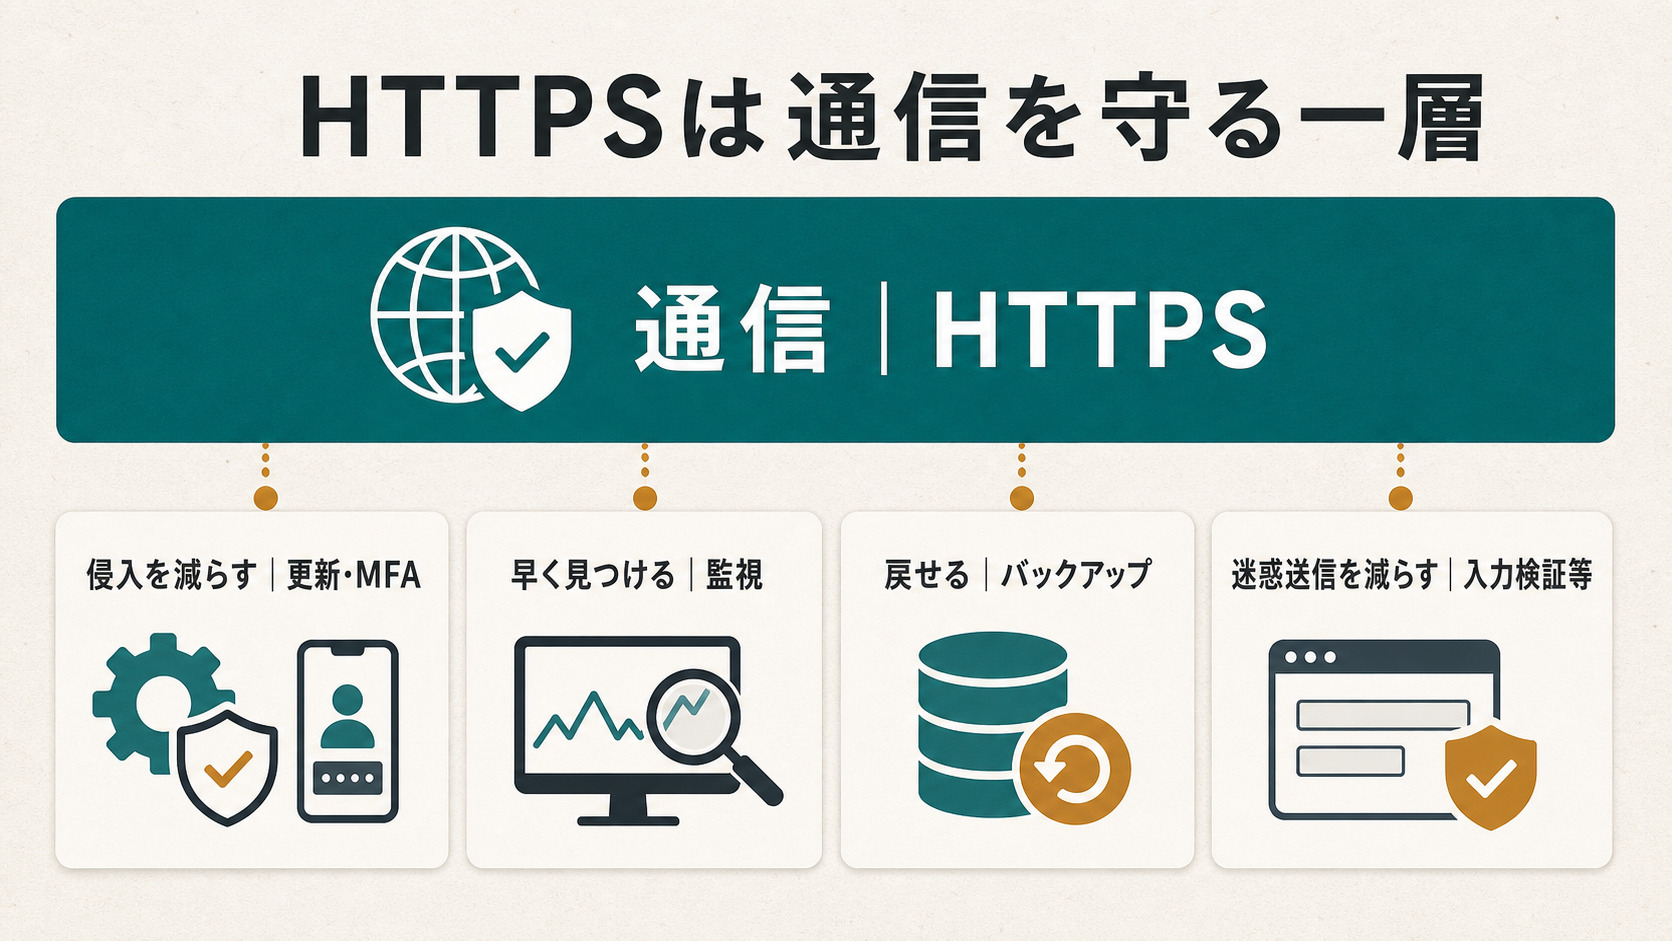
HTTPSは、通信の途中で内容を読まれたり、書き換えられたりするリスクを下げます。ただし、そのサイトが安全だと保証するものではありません。CMSの弱点や、盗まれた管理者のアカウントなどには、別の備えがいります。
| リスク・課題 | HTTPSが担う範囲 | 別に必要な対策 | 根拠 |
|---|---|---|---|
| 通信途中の盗聴・書き換え | 通信を暗号化し、リスクを下げる。 | HTTPS化、転送・混在コンテンツの確認。 | MDN、IPA、Google |
| CMS等の脆弱性 | 単独では解決しない。 | 更新、不要なものの整理。 | WordPress、IPA |
| 管理者アカウントの侵害 | 単独では解決しない。 | 固有パスワード、多要素認証、権限棚卸し。 | OWASP |
| サーバー側の改ざん・復旧 | 通信の暗号化だけでは防止・復旧できない。 | 監視、記録、バックアップ、連絡体制。 | WordPress、IPA |
| フォームのスパム | 自動送信は減らせない。 | 入力検証、送信制限、CAPTCHA等、監視。 | Google、OWASP |
まず自分でできるSSL・HTTPSの確認
利用する人の道筋で確かめる
設定画面ではなく、利用する人が通る順に確かめます。
- 主なページとフォームが、https://で開くか
- http://で開いたとき、対応するHTTPSのページに転送されるか
- 証明書のエラーや、表示・送信の不具合がないか
- テスト送信で、完了画面、保存、通知、担当者が受け取るまでを確かめられるか
HTTPからHTTPSに移ったサイトでは、次のものがそろっているかも確かめます。転送、canonical(正規のURLの指定)、サイトマップ、内部リンクです。Googleの移行ガイドを参考にしてください。
HTTPの画像やCSSなどが残っている状態を「混在コンテンツ」と呼びます。表示や機能に影響することがあります。
出典:Googleの移行ガイド、MDN
改ざん・不正なログインに備える5つの基本
1. 更新を止めない
WordPressなら、本体・テーマ・プラグインを更新の対象にします。公式の手順をふまえ、次の4つをひとまとまりにします。ほかのCMSでは、提供元の案内を確かめてください。
- 更新前のバックアップ
- 更新
- 主なページとフォームの確認
- 記録
出典:公式手順
2. いらないものを減らす
使っていないテーマ、プラグイン、管理者のアカウント、前の外部担当者の権限は、影響を確かめてから整理します。IPAの「運用管理に向けての20ヶ条」も、更新といらないものの整理を、運用の対策として挙げています。
3. 管理者のアカウントを強くする
管理画面、サーバー、ドメイン、仕事のメールには、長くてほかと違うパスワードを使い、使い回さないでください。多要素認証(パスワード以外の確認を足す仕組み)も考えます。
ただしOWASPが示すとおり、多要素認証も、すべての侵入を防ぐ保証ではありません。更新や見張りと組み合わせます。
出典:OWASP
4. バックアップは「ある」より「戻せる」で確かめる
WordPressの保守ガイドを参考に、次のことを確かめます。
- データベースだけでなく、必要な画像・設定まで含むか
- 本番と同時に失われない場所に保存されているか
- 何世代残しているか
- 誰が、どの時点まで戻せるか
頻度に一律の正解はありません。更新の量と、失っても許せる量から決めます。
リクマ
バックアップは「取っているか」より「必要な時点へ戻せるか」で見ます。更新頻度と、失って困るデータ量から、保存間隔と世代数を決めたいところです。
5. 見張りと、おかしいときの連絡先を決める
環境と契約に合う範囲で、次のことを見張ります。サイトの表示、証明書の期限、フォームの動作、管理者の追加などです。
改ざんが疑われたら、症状、見つけた時刻、直前の変更を記録し、保守の担当やホスティングの会社に相談します。WordPressの「侵害後」のガイドも、記録を残すよう案内しています。
慌てて削除したり、入れ直したりしないでください。個人情報や決済を扱うなら、専門家や契約先にも確かめましょう。
フォームのスパム対策は、CAPTCHAだけに任せない
いくつかの対策と、運用での確認を重ねる
reCAPTCHAは選択肢の1つですが、迷惑な送信をゼロにする保証はありません。次の対策を組み合わせます。
- 入力の長さ・形・必須の条件を、サーバー側で確かめる
- 短い時間の大量の送信を制限する
- 必要に応じて、CAPTCHAや承認を足す
OWASPの入力検証のガイドのとおり、入力を確かめるだけで、すべての弱点を防げるわけではありません。
対策をしたら、テスト送信で、送信の完了、保存、通知、担当者の確認までを見ます。Googleのスパム対策も、送信のパターン、確認の運用、CAPTCHA、続けての見張りを組み合わせる考え方です。外部のサービスを使うなら、仕様、規約、データの扱い、アクセシビリティも確かめましょう。
出典:Googleのスパム対策
リクマ
迷惑送信を止める設定を強くしすぎると、本物の問い合わせまで落としかねません。対策後は自分たちでテスト送信し、届き方まで確認しましょう。
優先順位は「今日確かめる・今週決める・定期の運用」でつける
今日確かめる6項目
設定を変える前に、今の状態をつかむための6項目です。
- HTTPS
- 更新の通知
- 管理者の一覧
- 多要素認証
- 最後のバックアップの時点・対象・保存先
- フォームのテスト送信
今週中に、担当と基準を決める
更新、バックアップ、フォームの確認、おかしいときの連絡の担当を決めます。次のことも、書面で整理しましょう。
- 更新の前後に確かめるページ
- バックアップの対象・保存先・世代・戻す担当
- 見張る範囲
- ふだんの保守と、対象外の境目
定期の運用の頻度は、サイトの変化とリスクで決める
基準は、更新・予約・注文・問い合わせの量と、失ってもいいデータの量・止まってもいい時間です。EC、会員、予約、決済、個人情報の保存などがあるサイトは、早めに専門家に相談したい条件です。IPAのEC向けのガイドは、すべてのサイトに共通の義務ではありません。でも、リスクに応じて考えを深める参考になります。
出典:IPAのEC向けガイド
保守会社・制作会社に確かめたい7つの質問
- SSL証明書の更新は自動ですか。期限切れや失敗のときは、誰に知らせが届きますか。
- CMS・テーマ・プラグインの更新はどこまで含まれ、前後に何を確かめますか。
- バックアップの対象・世代・保存先と、戻せるかの確認の有無は何ですか。
- 管理者のアカウントと多要素認証は、誰が確かめますか。
- 表示・証明書・フォーム・改ざんのうち、何を見張り、おかしいときはどこに連絡が来ますか。
- 改ざんや不正なログインのときの初動・調査・復旧は、ふだんの保守にどこまで含まれますか。
- スパム対策と、ふつうの送信のテストは、どう見直しますか。
保守費用や見積もりの確かめ方は、次の記事も参考にしてください。料金や緊急時の範囲は、会社や契約ごとに違います。
リクマ
月額だけでは保守の安心度は分かりません。平常時の更新と、改ざん時の緊急対応がどこで分かれるかを、依頼前に書面で確認しておくのがおすすめです。
よくある質問
問い合わせフォームがなくても、SSLは必要ですか?
はい。HTTPSは、入力した内容だけでなく、ページや読み込むデータの通信も守ります。
無料のSSLと有料のSSLは、どちらが安全ですか?
価格だけで、暗号化の強さは決まりません。証明書の種類、組織の確認、サポート、更新・通知、使う環境を、契約ごとに確かめてください。
HTTPS化すれば、検索順位は上がりますか?
Googleは2014年に、HTTPSを順位づけの信号の1つにすると公表しました。ただし、今どれくらいの重みがあるかは公開の資料からは分からず、HTTPS化だけで順位が上がるとは言えません。
バックアップは、どのくらいの頻度が必要ですか?
一律の正解はありません。失っても仕事を続けられる更新や問い合わせの量から、間隔と世代を決めます。
CAPTCHAを入れれば、スパムはなくなりますか?
ゼロになる保証はありません。入力の確認、送信の制限、CAPTCHA、分類・承認、見張り、テスト送信を組み合わせます。
まとめ|SSLを入口に、更新・認証・復元・スパム対策まで確かめる
SSL/HTTPSは必要な土台ですが、守るのは主に通信です。まず今日、6項目を確かめ、今週中に担当、頻度、おかしいときの連絡先を決めましょう。
次のような場合は、自己流で設定を変える前に相談してください。
- おかしな動きがある
- 更新できない、元に戻せない
- EC・会員・予約・決済・個人情報の保存がある
自社サイトの保守範囲を整理しませんか
更新・バックアップ・監視の担当が曖昧なら、現在のサイトと契約内容を整理するところから始めましょう。自社で続ける範囲と、外部へ任せる範囲を確認したい方はご相談ください。
出典
- IPA|安全なウェブサイトの作り方 改訂第7版/運用管理に向けての20ヶ条/ECサイト構築・運用セキュリティガイドライン
- MDN|HTTPS/Mixed content
- Google Search Central|HTTPS as a ranking signal/How to move a site/Prevent user-generated spam/reCAPTCHA
- WordPress.org|Updating WordPress/WordPress site maintenance/FAQ My site was hacked
- OWASP|Multifactor Authentication Cheat Sheet/Input Validation Cheat Sheet
Nutrits 代表中山
ホームページは、作って終わりではありません。大切なのは、公開したあとにどう活用し、どう改善し、問い合わせや売上、店舗への来店につなげていくかです。代表メッセージより
- 保有資格
-
FREE DIAGNOSIS
無料Web診断で、サイトの課題と改善の優先順位を整理します。
サイトの課題と改善の優先順位を整理してお届けします。無理な営業は行いません。
- 01現状の課題を可視化
- 02改善の優先順位をご提案
- 03最短3営業日でご報告

リクマ
鍵マークを見るだけで終わらせず、HTTPからの転送、フォーム送信、主要ページの表示まで一続きで確認するのがおすすめです。利用者が通る道で見ると、見落としを減らせます。