\n\n
鍵マークは出ているのに更新通知はたまり、フォームには迷惑な送信が届く。そんな状態なら、まず「SSLで守れる範囲」を切り分けましょう。
結論はシンプルです。ホームページのSSL/HTTPS対応は必要ですが、それだけでサイト全体が安全になるわけではありません。現在のHTTPSはTLSでブラウザとサーバー間の通信を暗号化する仕組みです。改ざん、不正ログイン、復元、フォームスパムには別の対策が必要です。
この記事では、Web担当者がいない事業者でも確認できる順に、HTTPS、更新、認証、バックアップ、フォーム対策、監視を整理します。自己流で設定を変える前に、現状を把握して保守担当へ質問するためのガイドとしてお使いください。
ホームページにSSL・HTTPSが必要な理由
「SSL化」は現在のHTTPS/TLSによる通信保護
HTTPSはHTTPを暗号化し、TLSでクライアントとサーバーの通信を保護します。MDNとIPAも通信経路を守る基本として説明しています。フォームの有無にかかわらず、公開サイト全体をHTTPSで配信するのが基本です。
HTTPSで守れるもの、守れないもの
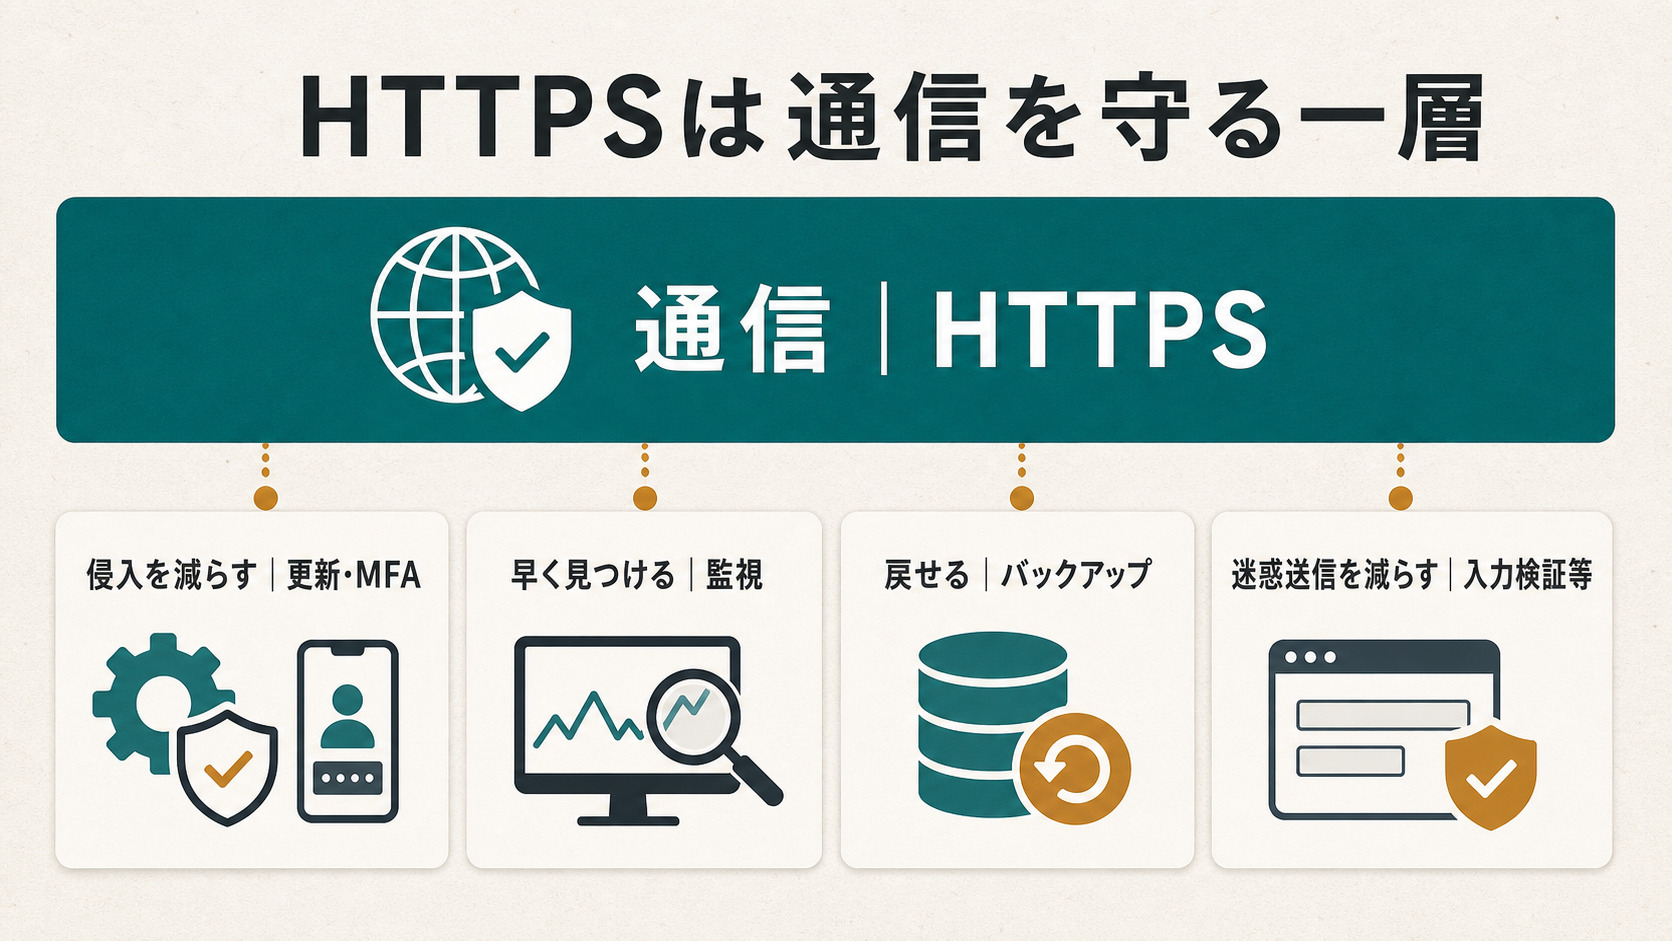
HTTPSは、通信途中で内容を読まれたり書き換えられたりするリスクを下げます。ただし個別サイトの安全を保証するものではありません。CMSの脆弱性や盗まれた管理者アカウントなどには、別の備えが要ります。
| リスク・課題 | HTTPSが担う範囲 | 別に必要な対策 | 根拠 |
|---|---|---|---|
| 通信途中の盗聴・書き換え | 通信を暗号化し、リスクを下げる。 | HTTPS化、転送・混在コンテンツの確認。 | MDN、IPA、Google |
| CMS等の脆弱性 | 単独では解決しない。 | 更新、不要なものの整理。 | WordPress、IPA |
| 管理者アカウントの侵害 | 単独では解決しない。 | 固有パスワード、多要素認証、権限棚卸し。 | OWASP |
| サーバー側の改ざん・復旧 | 通信の暗号化だけでは防止・復旧できない。 | 監視、記録、バックアップ、連絡体制。 | WordPress、IPA |
| フォームのスパム | 自動送信は減らせない。 | 入力検証、送信制限、CAPTCHA等、監視。 | Google、OWASP |
まず自分でできるSSL・HTTPSの確認
利用者の導線で確認する
設定画面ではなく、利用者が通る順に確認します。
- 主要ページとフォームが
https://で開くか。 http://で開いたとき、対応するHTTPSページへ転送されるか。- 証明書エラーや表示・送信の不具合がないか。
- テスト送信で、完了画面、保存、通知、担当者の受信まで確認できるか。
HTTPからHTTPSへ移行したサイトでは、転送、canonical、サイトマップ、内部リンクがそろっているかも確認します。Googleの移行ガイドを参照してください。HTTPの画像やCSS等が残る混在コンテンツは、表示や機能に影響し得ます(MDN)。
改ざん・不正ログインに備える5つの基本
1. 更新を止めない
WordPressの場合は本体・テーマ・プラグインを更新対象にします。公式手順を踏まえ、更新前のバックアップ、更新、主要ページとフォームの確認、記録をひとまとまりにします。他CMSでは提供元の案内を確認してください。
2. 不要なものを減らす
使っていないテーマ、プラグイン、管理者アカウント、過去の外部担当者の権限は、影響を確認して整理します。IPAの運用管理に向けての20ヶ条も、更新と不要なものの整理を運用対策として示しています。
3. 管理者アカウントを強くする
管理画面、サーバー、ドメイン、業務メールには、長く固有のパスワードを使い回さず、多要素認証を検討します。OWASPが示すとおり、多要素認証もすべての侵害を防ぐ保証ではないため、更新や監視と組み合わせます。
4. バックアップは「ある」より「戻せる」で確認する
WordPressの保守ガイドを参考に、対象、世代、保存先、復元を確認します。データベースだけでなく必要な画像・設定まで含むか、本番と同時に失われない場所へ保存されるか、誰がどの時点まで戻せるかが重要です。頻度に一律の正解はなく、更新量と失って許容できる量から決めます。
リクマ
バックアップは「取っているか」より「必要な時点へ戻せるか」で見ます。更新頻度と、失って困るデータ量から、保存間隔と世代数を決めたいところです。
5. 監視と異常時の連絡先を決める
サイト表示、証明書期限、フォーム動作、管理者追加などを、環境と契約に合う範囲で監視します。改ざんが疑われたら、症状、発見時刻、直前の変更を記録し、保守担当やホスティング会社へ相談します。WordPressの侵害後ガイドも記録を案内しています。慌てて削除・再インストールはせず、個人情報や決済を扱う場合は専門家・契約先にも確認してください。
フォームのスパム対策はCAPTCHAだけに任せない
複数の対策と運用確認を重ねる
reCAPTCHAは選択肢の一つですが、迷惑送信をゼロにする保証はありません。入力の長さ・形式・必須条件をサーバー側で検証し、短時間の大量送信を制限し、必要に応じてCAPTCHAや承認を組み合わせます。OWASPの入力検証ガイドのとおり、入力検証だけですべての脆弱性を防げるわけではありません。
対策後はテスト送信で、送信完了、保存、通知、担当者の確認までを見ます。Googleのスパム対策も、送信パターン、モデレーション、CAPTCHA、継続監視を組み合わせる考え方を示しています。外部サービスを使う場合は、仕様、規約、データの扱い、アクセシビリティも確認しましょう。
リクマ
迷惑送信を止める設定を強くしすぎると、本物の問い合わせまで落としかねません。対策後は自分たちでテスト送信し、届き方まで確認しましょう。
優先順位は「今日確認・今週決定・定期運用」でつける
今日確認する6項目
HTTPS、更新通知、管理者一覧、多要素認証、最終バックアップの時点・対象・保存先、フォームのテスト送信を確認します。設定を変える前に、現状を把握するための6項目です。
今週中に担当と基準を決める
更新、バックアップ、フォーム確認、異常時連絡の担当を決めます。更新前後に確認するページ、バックアップの対象・保存先・世代・復元担当、監視範囲、通常保守と対象外の境界も書面で整理しましょう。
定期運用の頻度はサイトの変化とリスクで決める
更新・予約・注文・問い合わせの量と、失えるデータ量・停止時間を基準にします。EC、会員、予約、決済、個人情報保存などがあるサイトは早めに専門家へ相談したい条件です。IPAのEC向けガイドは全サイト共通の義務ではありませんが、リスクに応じて検討を深める参考になります。
保守会社・制作会社へ確認したい7つの質問
- SSL証明書の更新は自動ですか。期限切れや失敗時は誰に通知されますか。
- CMS・テーマ・プラグインの更新はどこまで含まれ、前後に何を確認しますか。
- バックアップの対象・世代・保存先と、復元確認の有無は何ですか。
- 管理者アカウントと多要素認証は誰が確認しますか。
- 表示・証明書・フォーム・改ざんのうち、何を監視し、異常時はどこへ連絡されますか。
- 改ざんや不正ログイン時の初動・調査・復旧は、どこまで通常保守に含まれますか。
- スパム対策と正常送信のテストは、どのように見直しますか。
保守費用や見積もりの確認軸は、ホームページ保守費用の相場・内訳|見積もりを比較する7項目も参考にしてください。料金や緊急時の範囲は、事業者・契約ごとに異なります。
リクマ
月額だけでは保守の安心度は分かりません。平常時の更新と、改ざん時の緊急対応がどこで分かれるかを、依頼前に書面で確認しておくのがおすすめです。
よくある質問
問い合わせフォームがなくてもSSLは必要ですか
はい。HTTPSは入力内容だけでなく、ページや読み込むデータの通信も保護対象にします。
無料SSLと有料SSLは、どちらが安全ですか
価格だけで暗号化の強さは決められません。証明書の種類、組織確認、サポート、更新・通知、利用環境を契約ごとに確認してください。
HTTPS化すれば検索順位は上がりますか
Googleは2014年にHTTPSをランキングシグナルとして公表しました。ただし現在の重みは公開資料から不明で、HTTPS化だけの順位上昇は保証できません。
バックアップはどのくらいの頻度が必要ですか
一律の正解はありません。失っても業務を続けられる更新や問い合わせの量から、間隔と世代を決めます。
CAPTCHAを入れればスパムはなくなりますか
ゼロの保証はありません。入力検証、送信制限、CAPTCHA、分類・承認、監視、テスト送信を組み合わせます。
まとめ|SSLを入口に、更新・認証・復元・スパム対策まで確認する
SSL/HTTPSは必要な基盤ですが、中心は通信の保護です。まず今日6項目を確認し、今週中に担当、頻度、異常時の連絡先を決めましょう。不審な挙動、更新不能、復元不能、EC・会員・予約・決済・個人情報保存がある場合は、自己流で設定を変える前に相談してください。
自社サイトの保守範囲を整理しませんか
更新・バックアップ・監視の担当が曖昧なら、現在のサイトと契約内容を整理するところから始めましょう。自社で続ける範囲と、外部へ任せる範囲を確認したい方はご相談ください。
出典
- IPA|安全なウェブサイトの作り方 改訂第7版/運用管理に向けての20ヶ条/ECサイト構築・運用セキュリティガイドライン
- MDN|HTTPS/Mixed content
- Google Search Central|HTTPS as a ranking signal/How to move a site/Prevent user-generated spam/reCAPTCHA
- WordPress.org|Updating WordPress/WordPress site maintenance/FAQ My site was hacked
- OWASP|Multifactor Authentication Cheat Sheet/Input Validation Cheat Sheet
リクマ
鍵マークを見るだけで終わらせず、HTTPからの転送、フォーム送信、主要ページの表示まで一続きで確認するのがおすすめです。利用者が通る道で見ると、見落としを減らせます。